Pendant trois jours, soit du 03 au 05 novembre 2026, des experts issus de la Présidence, de la Primature, des ministères et autres services techniques vont analyser les sept projets d’Arrêtés ministériels qui constituent des mesures d’application au Code du Numérique, afin de préciser le champ d’application, les responsabilités des acteurs concernés, les exigences à respecter et les modalités permettant d’en vérifier l’effectivité. Les enjeux de ces textes sont clairs : protéger les données des citoyens, préserver le fonctionnement des services publics et sécuriser les activités des entreprises. Voilà pourquoi le ministre de l’Economie numérique attend de ces travaux une attention rigoureuse à plusieurs exigences, qu’elles soient sur la conformité juridique, sur la cohérence institutionnelle, sur la précision technique ou sur la proportionnalité et la faisabilité ou encore l’effectivité de la mise en œuvre.
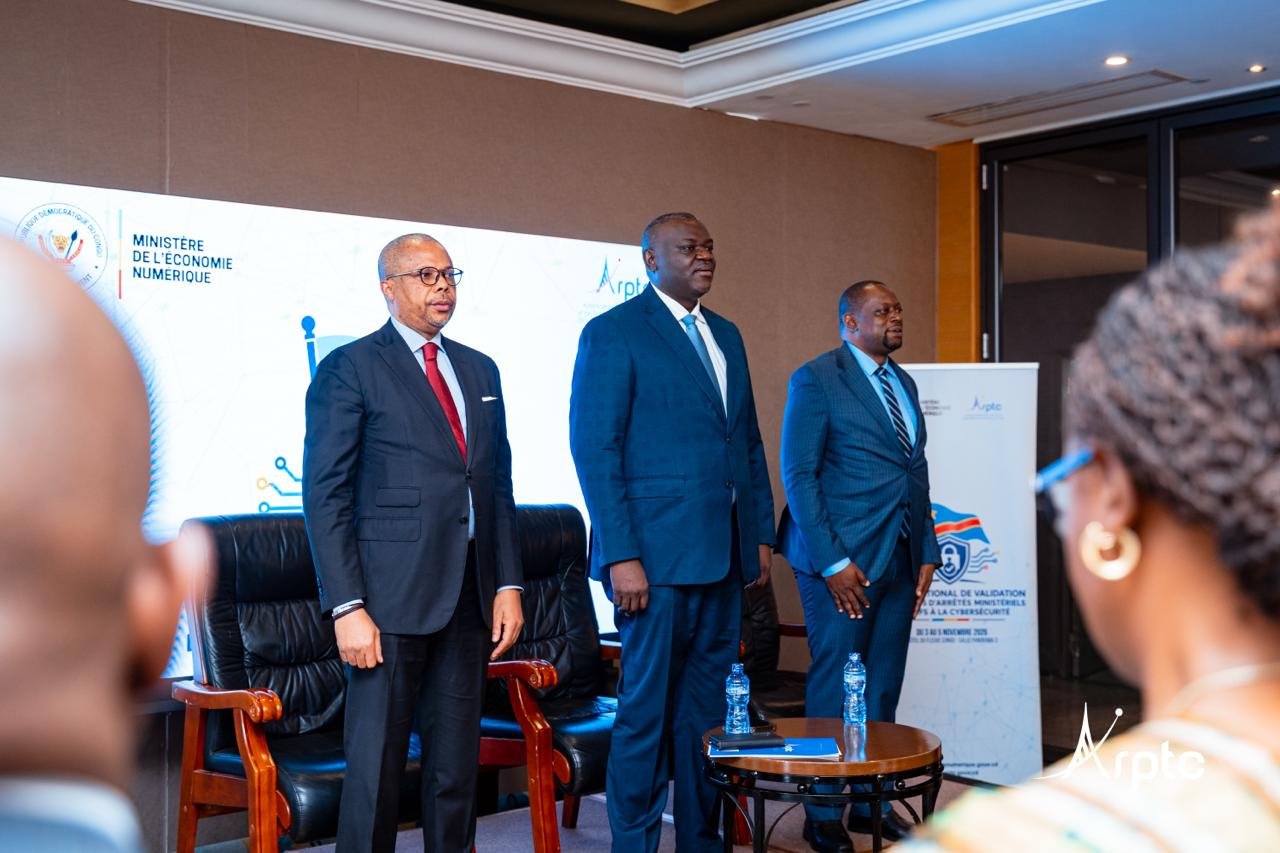
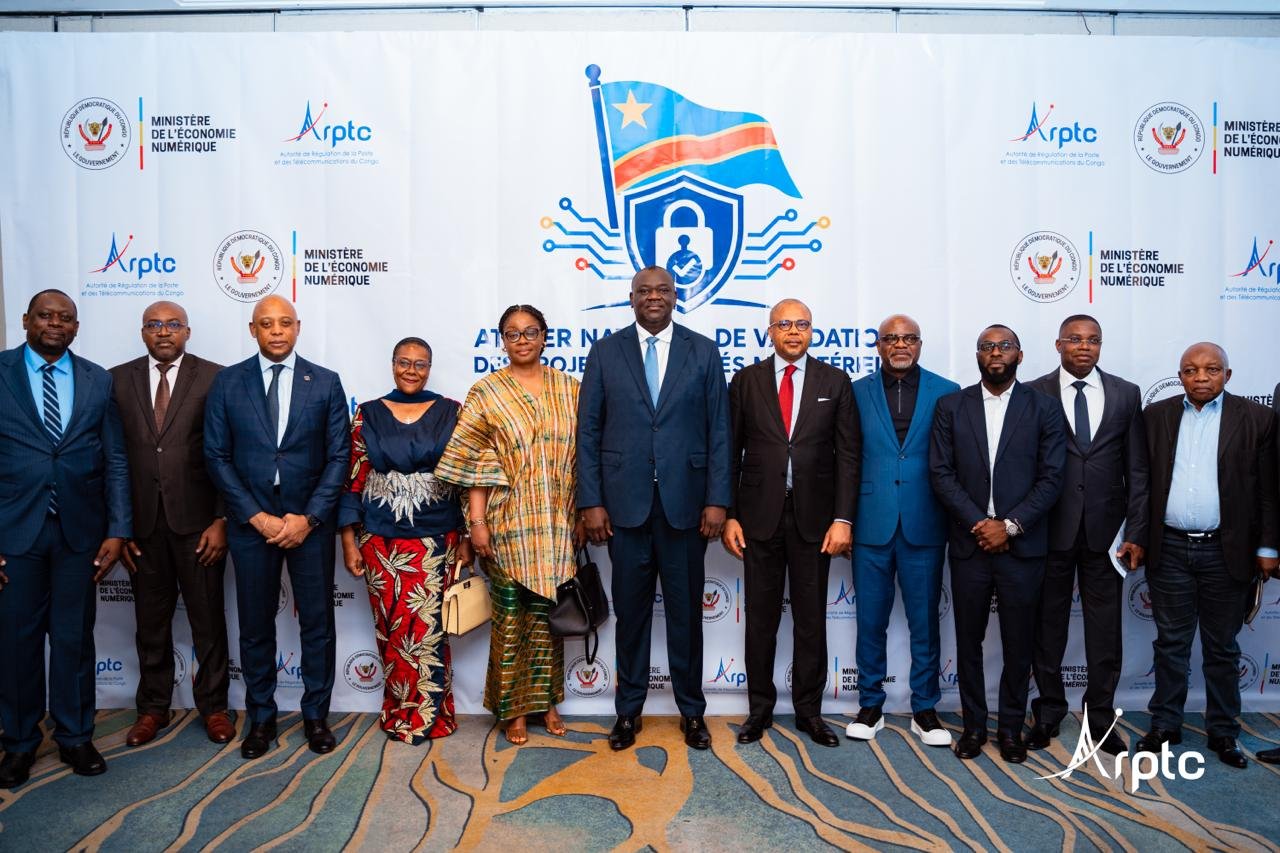
M. Augustin Kibassa Maliba, ministre de l’Economie numérique a lancé ce mardi 03 novembre 2026 l’atelier de validation des projets d’Arrêtés ministériels relatifs à la cybersécurité. C’était en présence de M. Christian Katende, Président du Collège de l’Autorité de Régulation de la Poste et des Télécommunications du Congo (ARPTC). Ces travaux ne consistent pas simplement à améliorer la rédaction de projets de textes, mais à la mise en place d’un dispositif réglementaire dont dépendra, pour une part importante, la qualité de la gouvernance nationale de la cybersécurité.
Trois orientations
Dans son discours, le ministre de l’Economie numérique a précisé que les Arrêtés doivent permettre de passer d’une approche principalement déclarative à une approche de cybersécurité fondée sur des obligations précises, des responsabilités identifiées et des mécanismes effectifs de contrôle et de suivi. Il s’agit de donner à l’État les moyens d’anticiper les risques, d’exiger des mesures de protection adaptées, d’organiser la remontée des incidents et de promouvoir une amélioration continue du niveau de sécurité des systèmes d’information.
C’est ainsi qu’il a insisté sur trois orientations qui doivent guider nos travaux. La première orientation concerne la protection des infrastructures et des fonctions vitales de la Nation. A l’en, croire, notre cadre réglementaire doit donc permettre d’identifier les infrastructures concernées, d’évaluer les risques auxquels elles sont exposées et de leur appliquer des exigences de sécurité proportionnées à leur importance. Il doit également favoriser la continuité des activités, la sauvegarde des données, la capacité de reprise après incident et l’interopérabilité sécurisée des systèmes.
La deuxième orientation porte sur la responsabilité des institutions et des dirigeants. La cybersécurité ne peut plus être considérée comme la responsabilité exclusive des services informatiques. Elle relève de la gouvernance des organisations.
La troisième orientation concerne la construction d’une capacité nationale durable de cyberrésilience. « Notre ambition ne peut se limiter à réagir après la survenance d’une cyberattaque », dit-il, avant d’ajouter que nous devons progressivement renforcer nos capacités nationales de prévention, de détection, d’analyse, de réponse et de rétablissement. Cela suppose une coopération structurée entre les administrations publiques, les structures nationales compétentes, les régulateurs sectoriels, les opérateurs d’infrastructures, les universités et les entreprises spécialisées.
Tout part de l’impulsion donnée par Augustin Kibassa
Tout part de la lettre du ministre de l’Economie numérique adressée aux membres du Gouvernement, et dans laquelle il a confié à l’ARPTC, à titre provisoire, l’appui technique et la coordination des consultations sectorielles pour la préparation du plan national de cybersécurité et de résilience numérique de l’État.
Cette mission a rencontré les opérateurs de télécommunications et d’infrastructures, le secteur bancaire, les acteurs du numérique, les institutions de confiance, les services de sécurité, le Conseil National de la Cyberdéfense et les partenaires de la transformation numérique. Trente-quatre ministères, entités publiques et privées ont été sollicités ; vingt-trois contributions ont été recueillies et analysées.
« Le Rapport de diagnostic global, L1, établit la situation de référence du numérique et de la cybersécurité. Le Cadre stratégique national de gouvernance du numérique 2026-2030, L2, définit les responsabilités institutionnelles, le modèle national de cybersécurité, l’organisation transitoire et les actes à adopter. Ces deux rapports sont validés », précise Christian Katende, Président du Collège de l’Autorité de Régulation de la Poste et des Télécommunications du Congo (ARPTC).
Et de soutenir que le Cadre national opérationnel de cybersécurité, L3, organise la prévention et le traitement des incidents. Le Référentiel des exigences minimales, L4, précise soixante-trois exigences graduées pour les administrations publiques. Ces deux documents sont soumis à validation.
Le L5, consacré à l’architecture cible du SOC gouvernemental et au modèle du CSIRT national, précise l’organisation, les équipes et le déploiement de ces centres. Il est en cours de finalisation.
Des livrables qui constituent une base commune pour l’examen des arrêtés. Leur prise en compte permettra d’assurer la cohérence des textes et d’éviter les chevauchements de responsabilités et les doubles contrôles.
JMNK